
מנהלים רוצים לקבל תשובות מהנתונים בלי להמתין לדוח חדש. כיום הם יכולים לשאול את ה־AI על מכירות, לקוחות ורווחיות. אבל הנוחות הזו מעלה שאלה חשובה: איך שומרים על אבטחת מידע בניתוח נתונים עם AI?
כדי לבחור פתרון בטוח, הארגון צריך לבדוק כמה היבטים. היכן פועלת המערכת? איזה מידע יוצא לענן? מה מקבל מודל ה־AI? ומי רשאי לצפות בתוצאות?
במאמר נציג את השאלות החשובות. לאחר מכן נשווה שלוש גישות: Metabase, Credible Data ו־simmAI.
איפה נמצאים הנתונים הארגוניים?
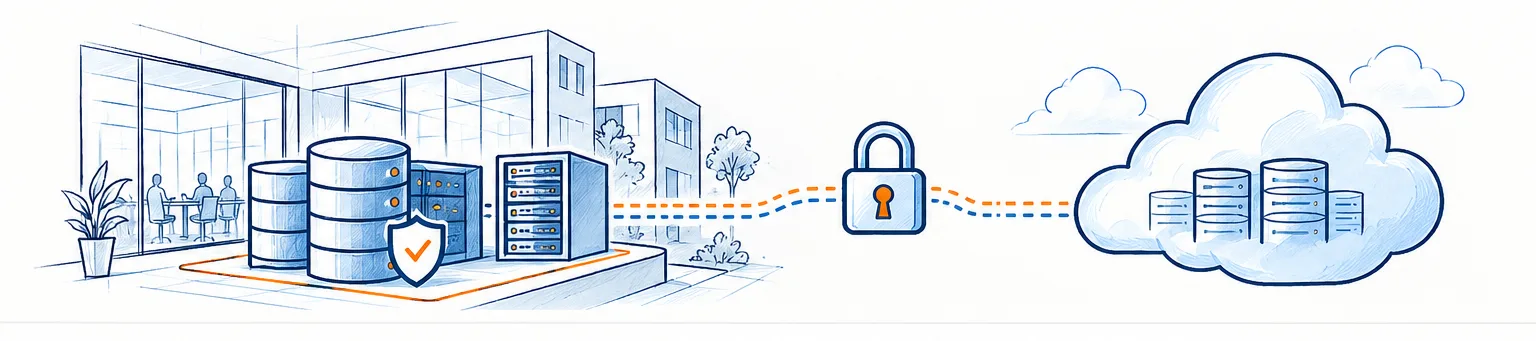
ראשית, בדקו היכן פועלת המערכת. חלק מהארגונים מתקינים את הכלים על שרתים פנימיים. אחרים בוחרים בשירות ענן. פתרונות נוספים משלבים בין שתי האפשרויות.
התקנה מקומית מעניקה לארגון שליטה בתשתית ובחיבורי המידע. מנגד, צוות ה־IT צריך לתחזק את המערכת. הצוות גם אחראי לעדכונים, לניטור ולגיבויים.
בשירות ענן, הספק מנהל חלק גדול מהתשתית. הארגון עדיין צריך להגדיר חיבורים מאובטחים והרשאות מתאימות.
אפשר להצפין את החיבור ולהגביל גישה. בחלק מהמוצרים ניתן גם לבחור חיבור רשת פרטי. עם זאת, חיבור מאובטח אינו מבטיח שהמידע נשאר בארגון.
האם ספק ה־AI שומר עותק של הנתונים?
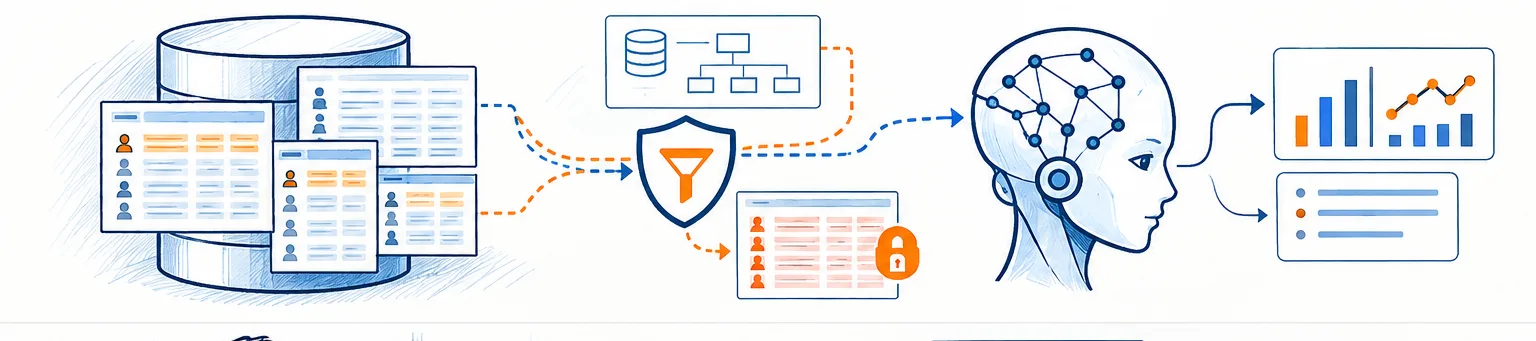
יש מערכות ששולחות שאילתה לבסיס הנתונים ומחזירות תשובה. מערכות אחרות יוצרות בענן עותקים, אינדקסים או סיכומים. כך הן עשויות לשפר את מהירות הניתוח.
הארגון צריך להחליט אילו נתונים מותר להעביר. למשל, אפשר לאשר סיכומי מכירות ולחסום מידע אישי. חשוב להגדיר גם תקופת שמירה ותהליך מחיקה.
לכן שאלו את הספק מה הוא שומר ואיפה. בדקו גם אם הוא שומר לוגים ותוצאות שאילתות.
איזה מידע מגיע למודל ה־AI?
הבחנה חשובה נוספת נוגעת לתפקיד של המודל. נניח שמנהל שואל: ״מי חמשת הלקוחות המובילים ברבעון האחרון?״
בגישה אחת, המודל מתרגם את השאלה לשאילתת SQL. המערכת מריצה את השאילתה ומציגה את התוצאה. בגישה אחרת, המודל מקבל גם את התוצאות ומנסח מסקנות.
שתי הגישות מציעות יתרונות שונים. אך הגישה השנייה עשויה לחשוף למודל מידע עסקי נוסף. גם שמות של טבלאות ושדות עלולים לחשוף מידע רגיש.
שימוש ב־MCP אינו מבטיח לבדו אבטחה. חשוב לבדוק איזה תוכן עובר דרך החיבור ומי רשאי לקבל אותו.
כדאי לשאול את ספק המודל ארבע שאלות: האם הוא משתמש במידע לאימון? כמה זמן הוא שומר אותו? מי יכול לגשת אליו? והאם תנאי השירות הארגוני מגבילים שימוש נוסף?
הרשאות משתמשים: מי רשאי לראות איזה מידע?
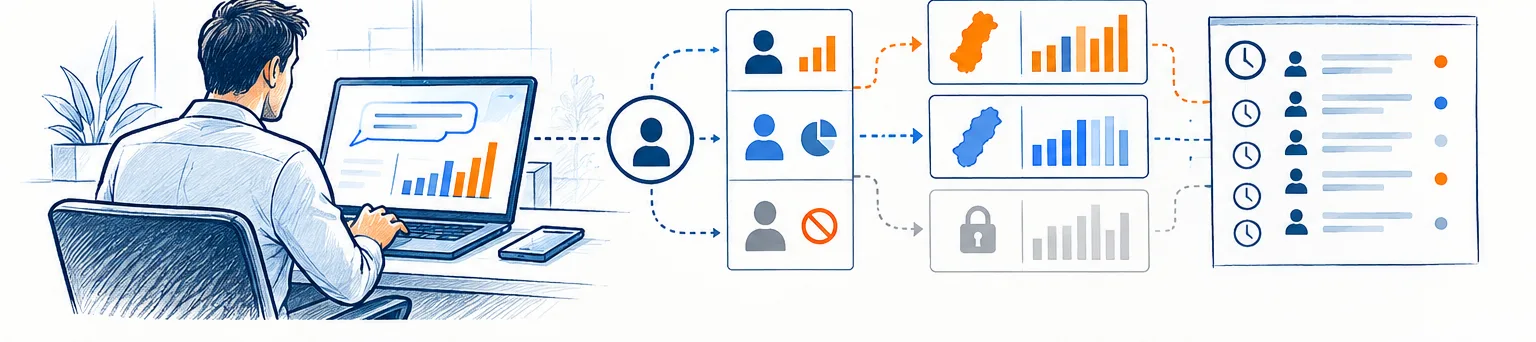
נניח שמנהל מכירות בצפון שואל על תוצאות הרבעון. המערכת צריכה להציג לו רק נתונים שהארגון אישר עבורו.
אי אפשר להסתמך רק על הוראה למודל. בסיס הנתונים או שכבת ההרשאות צריכים לאכוף את ההגבלה.
בדקו אם המוצר תומך בהתחברות ארגונית של Google או Microsoft. ודאו שהוא מציע אימות דו־שלבי. בדקו גם הרשאות לפי קבוצה, שורה ועמודה.
אם המוצר מאפשר SQL ישיר, בדקו את ההרשאות גם במסלול הזה. בנוסף, העניקו למערכת גישת קריאה בלבד ככל האפשר.
לבסוף, הפעילו רישום ובקרה. כך תוכלו לבדוק מי פנה למידע, מתי ומה הוא ביקש.
השוואת אבטחת מידע ב־Metabase, Credible Data ו־simmAI
שלושת הכלים מציעים דרכים שונות לחבר AI לנתונים עסקיים. ההבדל העיקרי אינו רק בממשק. חשוב להבין גם את מיקום העיבוד ואת אכיפת ההרשאות.
Metabase: שליטה במיקום ההתקנה
Metabase מאפשרת התקנה מקומית או שימוש בענן. התקנה מקומית מעניקה שליטה בסביבת העבודה. עם זאת, הארגון צריך לתחזק אותה.
Metabase מציעה גרסת קוד פתוח לצד מהדורות מסחריות. בגרסאות Pro ו־Enterprise קיימות יכולות מתקדמות להגבלת שורות ועמודות.
חשוב לבחון בנפרד שאילתות SQL ישירות. הגבלות מסוימות אינן חלות עליהן באותו אופן. לכן צוות הנתונים צריך לתכנן גם הרשאות בבסיס הנתונים.
כאשר משלבים את Metabot, בדקו איזה מידע עובר לרכיב ה־AI. המערכת עשויה להעביר שאלות, מבנה טבלאות ודוגמאות של ערכים. התקנה מקומית לבדה אינה מבטיחה עיבוד AI מקומי.
Credible Data: ניהול מרכזי של מודל המידע
Credible Data מספקת שכבת מידע מנוהלת בענן. הארגון מגדיר בה מדדים, קשרים וכללי גישה. ממשקי שיחה, יישומים וחיבורי MCP יכולים להשתמש באותה שכבה.
הגישה הזו מאפשרת לנהל כללים עסקיים והרשאות במקום מרכזי. כך אפשר לצמצם הבדלים בין ממשקי המשתמש.
Credible מציעה גם אפשרויות לשיפור ביצועים בעזרת נתונים מחושבים מראש. לכן צריך לבדוק אילו עותקים, אינדקסים וסיכומים עוברים לענן.
לפי תיעוד הספק, קיימות גם אפשרויות ארגוניות לסביבה ייעודית ולחיבורים פרטיים. בדקו את הזמינות ואת התנאים בתוכנית שתבחרו.
simmAI: שילוב בין ממשק ענן לעיבוד מקומי
simmAI משתמשת בארכיטקטורה משולבת. ממשק המשתמש והניהול פועלים בענן. Agent מקומי מתקשר עם בסיסי הנתונים בארגון.
לפי תיאור הפתרון, הרכיב המקומי יוזם את התקשורת החוצה. כך אפשר להימנע מפתיחת חיבור נכנס ישיר לבסיס הנתונים.
מודל ה־AI משמש בעיקר ליצירת SQL. הרכיב המקומי מריץ את השאילתות. מבנה זה עשוי לצמצם חשיפה של מידע גולמי למודל.
עם זאת, יש לבדוק את הנתיב המלא של הנתונים. ודאו אילו תוצאות, פרטי מבנה ולוגים מגיעים לענן. בדקו גם את מדיניות השמירה שלהם.
חמש שאלות לפני בחירת פתרון AI מאובטח
- איפה פועלת המערכת? בסביבה הארגונית, בענן או בשילוב ביניהם?
- מה הספק שומר? האם הוא יוצר עותקים, אינדקסים או לוגים?
- מה מגיע למודל? רק השאלה ומבנה הנתונים, או גם תוצאות עסקיות?
- מי אוכף את ההרשאות? האם המגבלות חלות גם על SQL ועל MCP?
- איך מבקרים את השימוש? האם אפשר לזהות משתמשים ולתעד גישה?
מומלץ להתחיל בפיילוט עם נתונים מוגבלים. תנו למערכת הרשאות קריאה בלבד. בדקו גם ניסיונות גישה למידע שהמשתמש אינו מורשה לראות.
סיכום: ניתוח נתונים עם AI בלי לוותר על אבטחת מידע
אין פתרון אחד שמתאים לכל ארגון. יש ארגונים שדורשים התקנה מקומית. אחרים מעדיפים שירות ענן מנוהל. ויש ארגונים שבוחרים גישה משולבת.
ב־Inflow אנחנו מסייעים לארגונים לבחור וליישם פתרונות ניתוח נתונים עם AI. אנחנו בוחנים את מקורות המידע, ההרשאות, הארכיטקטורה והצרכים העסקיים.
המטרה היא לא רק לדבר עם הנתונים. המטרה היא לקבל תשובות מועילות בלי לאבד שליטה על המידע הארגוני.
