
עובד מעלה ל־AI דוח מכירות כדי לחסוך שעה של עבודה. בתוך הדוח יש שמות לקוחות, הנחות, עלויות ורווחיות. התשובה מגיעה מהר, אבל האם מישהו בארגון בדק לאן העובד שולח את המידע, מי יכול לגשת אליו ומה מותר לספק לעשות בו?
זו אינה שאלה תיאורטית. אם העובדים שלכם משתמשים בכלי AI בלי מדיניות ברורה, ייתכן שמידע עסקי רגיש כבר עובר לשירותים חיצוניים בלי בדיקה ובלי בקרה ארגונית. אין צורך בפריצה מתוחכמת: לעיתים החשיפה מתחילה בקובץ מצורף ובכוונה טובה.
השימוש ב־AI עם נתונים עסקיים יכול לשפר ניתוח, כתיבה ותהליכי עבודה. אבל רשימת לקוחות, תנאי מסחר או מסמך שכר אינם חומר גלם רגיל. הם נכסים של הארגון, והעברתם דורשת החלטה מודעת.
אבטחת מידע ב־AI מתחילה בהבנת ההבדל בין שימוש אישי, סביבת עבודה ארגונית ופתרון ייעודי. יש דרכים לצמצם את הסיכונים ולהמשיך ליהנות מהטכנולוגיה. הצעד הראשון הוא להפסיק להניח שהכול מוגן רק מפני שהכלי מוכר או שהמנוי בתשלום.
אבטחת מידע ב־AI: האם העובדים חושפים מידע עסקי בלי שתדעו?
צפו בסרטון קצר שמסביר אילו סיכונים נוצרים בשימוש ב־AI בעסק, וכיצד אפשר לשמור על שליטה במידע בלי לוותר על היתרונות.
- האם המידע שאתם מעלים משמש לאימון ה־AI?
- מה נחשב מידע רגיש בעסק שלכם?
- שלוש משימות תמימות שעלולות לחשוף את הארגון
- ״אנחנו משלמים על המנוי״ — זה עדיין לא מספיק
- הסיכון גדל כשה־AI מתחבר למערכות שלכם
- לכתוב ל־AI ״אל תחשוף מידע״ אינו מנגנון אבטחה
- יש כמה רמות הגנה — לפי השימוש והרגישות
- דוגמה: חברה עם עשרה עובדים
- לנתח מכירות בלי למסור ל־AI את כל החברה
- גם הבקרה עצמה יכולה לשמור מידע רגיש
- שש שאלות שכל מנהל צריך לשאול עכשיו
- שאלות נפוצות על אבטחת מידע ב־AI
- להשתמש ב־AI בלי לוותר על השליטה במידע
האם המידע שאתם מעלים משמש לאימון ה־AI?
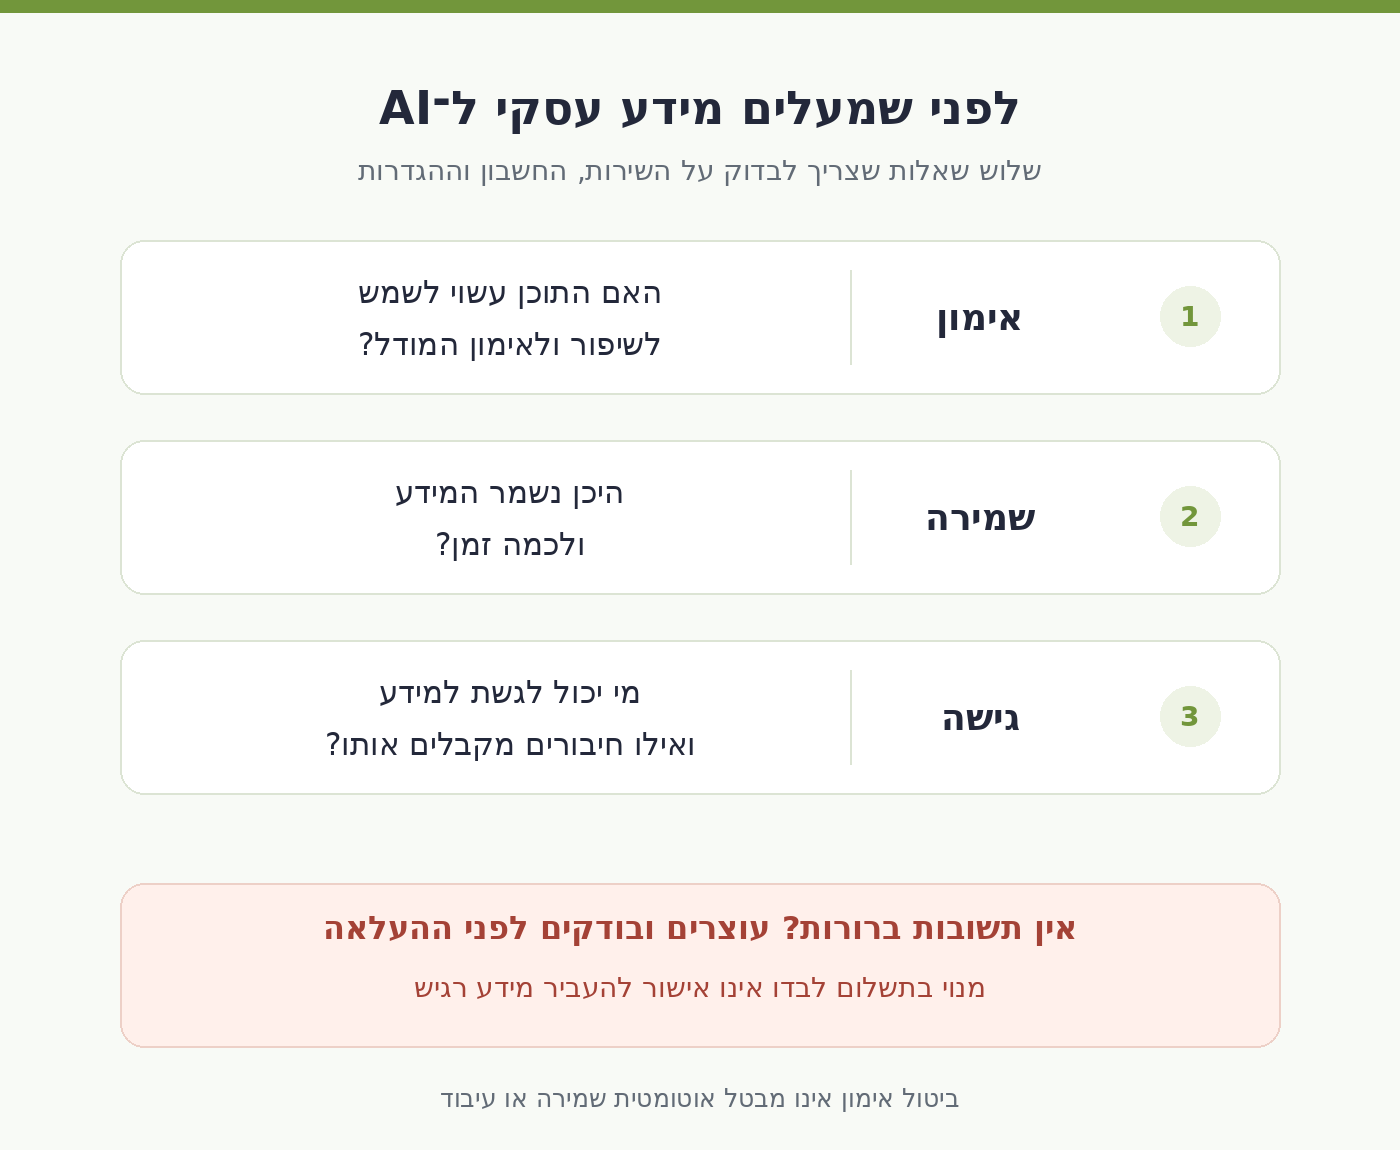
בחלק משירותי ה־AI לצרכנים, התוכן שאתם מזינים עשוי לשמש לשיפור ולאימון מודלים, בהתאם למדיניות הספק ולהגדרות החשבון. הדבר יכול להיות רלוונטי גם לחשבון חינמי וגם למנוי אישי בתשלום. התשלום לבדו אינו קובע את מדיניות המידע.
לדוגמה, OpenAI מסבירה שבשירותים האישיים שלה, לרבות Free, Plus ו־Pro, תוכן עשוי לשמש לאימון, והמשתמש יכול לבטל שימוש כזה לשיחות חדשות באמצעות בקרות המידע. בשירותים העסקיים שלה, כגון ChatGPT Business ו־Enterprise, OpenAI אינה משתמשת בתוכן לאימון כברירת מחדל. אפשר לקרוא זאת במדיניות הרשמית של OpenAI.
חשוב לדייק: אין פירוש הדבר שכל קובץ עולה מיד לאינטרנט, או שמתחרה יכול לבקש ולקבל את הדוח שלכם. הסיכון הוא שהארגון מאפשר עיבוד ושימוש במידע בתנאים שלא בדק. גם כיבוי אימון אינו מבטל אוטומטית שמירה, עיבוד או גישה במסגרת השירות.
לכן על המנהל לבדוק בנפרד שלוש שאלות: האם הספק משתמש בתוכן לאימון, כמה זמן הוא שומר אותו ומי יכול לגשת אליו. תשובה טובה לאחת מהן אינה עונה על השתיים האחרות. התנאים משתנים בין ספקים, מסלולים, הגדרות וחיבורים.
מה נחשב מידע רגיש בעסק שלכם?
מנהלים רבים חושבים על אבטחת מידע במונחים של סיסמאות ומספרי אשראי. אבל גם קובץ שנראה שגרתי יכול לחשוף יתרון מסחרי: מחירון ספקים, הנחות ללקוחות, עלות מוצר, תוכנית גיוס, תחזית מכירות או רשימת עסקאות שעוד לא נסגרו.
נניח שמנהלת מכירות מבקשת מה־AI לזהות לקוחות שהפסיקו לקנות. הטבלה עשויה לכלול אנשי קשר, היקפי רכישה ומידע על תנאי תשלום. מנהל רכש שמבקש להשוות ספקים עשוי לחשוף הסכמים ומחירים שהחברה מקפידה לשמור לעצמה.
מחיקת שמות אינה תמיד מספיקה. שילוב של תאריך, סכום, מוצר ואזור יכול לעיתים לאפשר זיהוי של עסקה או לקוח. גם צילום מסך עשוי להכיל פרטים שלא שמתם לב אליהם.
דרך פשוטה להתחיל היא לחלק מידע לארבע קבוצות: ציבורי, פנימי, חסוי ומוגבל במיוחד. המנהל מגדיר לכל קבוצה היכן מותר להשתמש במידע ומי מוסמך לאשר חריג. זו שפה ניהולית שאפשר להסביר לעובדים בלי להפוך אותם למומחי אבטחה.
שלוש משימות תמימות שעלולות לחשוף את הארגון
״סכם לי את החשבוניות״
עובדת מעלה תיקיית חשבוניות כדי למיין מסמכים ולחסוך הקלדה. לצד הסכומים מופיעים שמות ספקים, כתובות, פרטי קשר ולעיתים פרטי בנק. משימה שימושית הופכת להעברת מידע אם אין מסלול מאושר, צמצום נתונים והרשאה מתאימה. פתרון מבוקר יכול להגביל את התהליך לסיווג הנדרש בלבד.
״הכן סיכום תפעולי יומי״
סוכן אוסף נתונים ומפיק עדכון להנהלה. אם הוא מקבל גישה רחבה מדי, הוא עלול לקרוא גם מידע שהסיכום אינו דורש, או לכלול בו פרטים שלא כל הנמענים אמורים לראות. צריך להגדיר גם מה מותר לקרוא וגם למי מותר להפיץ את התוצאה.
״מצא חריגים במערכת העסקית״
עוזר שמזהה הזמנות חריגות יכול לסייע למנהל. אבל איתור חריגה והצעת פעולה שונים מעדכון אוטומטי של הזמנה. אם נותנים לאותו עוזר גם הרשאת שינוי, שגיאה עלולה להפוך מפסקה לא נכונה לפעולה אמיתית במערכת. נכון להפריד בין בדיקה, המלצה וביצוע.
התרחישים ממחישים סיכונים אפשריים ואינם מתארים אירועים של לקוחות. הם מראים מדוע אותה פעולה יכולה להיות סבירה במסלול אחד ומסוכנת במסלול אחר: ההבדל נמצא במידע, בהרשאות ובבקרה.
״אנחנו משלמים על המנוי״ — זה עדיין לא מספיק
מנוי אישי בתשלום עשוי לתת יכולות נוספות, אך אין להסיק ממנו שיש לחברה ניהול מרכזי של עובדים, חיבורים, הגדרות שימוש ויציאה של מידע. צריך לבדוק את המסלול המדויק ואת ההגדרות שהחברה הפעילה בפועל.
גם סביבת עבודה עסקית אינה אישור להעלות כל מסמך. למשל, ייתכן שהארגון מתיר עבודה על מסמכים פנימיים אך אוסר העלאת קבצי שכר או מידע מסחרי מסוים. המנהל צריך להתאים את השימוש לסיווג המידע ולדרישות החברה.
אחת המלכודות היא ערבוב חשבונות: עובד משתמש בבוקר בסביבה ארגונית ובערב בחשבון הפרטי, ומעלה בטעות קובץ למקום הלא נכון. ממשק דומה אינו אומר שהמדיניות זהה. כדאי שהעובד ידע לזהות בקלות היכן הוא עובד.
החלטת רכישה צריכה לכלול בדיקה של תנאי עיבוד, שמירת תוכן, משתמשים מורשים וחיבורים חיצוניים. רישוי מתאים הוא חלק מהפתרון; תהליך עבודה ואכיפה משלימים אותו.
הסיכון גדל כשה־AI מתחבר למערכות שלכם
העלאת קובץ היא העברה נקודתית. חיבור לדואר, למסמכים או למערכת עסקית עשוי לאפשר גישה מתמשכת. לפני שמאשרים חיבור, צריך להבין מה הוא קורא, בשם מי הוא פועל והאם הוא מסוגל גם לכתוב או לשלוח מידע.
חיבור לחשבון של מנהל בכיר עלול לפתוח גישה רחבה יותר מהגישה שמשתמשי העוזר צריכים. אם אותו חשבון משמש עובדים שונים, קשה לדעת אם התוצאה משקפת את ההרשאות של כל אחד מהם.
אם החברה מאפשרת למנהל אזורי לצפות רק במכירות של אזורו, עליו לקבל רק מידע זה גם כשהוא שואל בעברית. אין סיבה ששיחה טבעית תיתן לו מידע על כל החברה. המערכת שמגישה את הנתונים צריכה לאכוף את ההגבלה.
גם תשובות שמורות דורשות תשומת לב. דוח שהחברה אישרה לאדם אחד אינו בהכרח מתאים לכל צוות, והיסטוריית שיחות עשויה להכיל מידע רגיש. הגנה על מקור הנתונים בלי הגנה על התוצרים משאירה פער משמעותי.
לכתוב ל־AI ״אל תחשוף מידע״ אינו מנגנון אבטחה
הנחיות למודל עוזרות להגדיר התנהגות, אך אינן מחליפות הרשאות. אם למערכת יש גישה למסמך שהיא לא אמורה לקרוא, עצם הבקשה ממנה לשמור על סודיות אינה דרך מספקת לשלוט בגישה.
בנוסף, תוכן חיצוני שמגיע במייל או במסמך יכול לכלול הוראות שמנסות להסיט את פעולת העוזר. אנשי אבטחה מכנים את הסיכון ״הזרקת הנחיות״: המערכת עלולה להתייחס לטקסט שמצאה כאל הוראה לפעולה. המרכז הלאומי לאבטחת סייבר בבריטניה מזהיר מהסיכון הזה.
מבחינת המנהל, המשמעות פשוטה: מצמצמים את המידע שהעוזר יכול לקבל, את הפעולות שהוא יכול לבצע ואת היעדים שאליהם הוא יכול לשלוח. כך גם אם הוא טועה, ההרשאות המצומצמות יכולות לצמצם את הנזק האפשרי.
אפשר לשלב בקרות שמזהות מידע רגיש ומתריעות או חוסמות העברה, במקום להסתמך רק על תשומת לב העובד. הכיסוי תלוי בסביבה ובכלים שהחברה בחרה, ולכן עליה לבדוק את ההגנה בתרחישים ממשיים ולא להסתפק בהבטחה כללית.
יש כמה רמות הגנה — לפי השימוש והרגישות
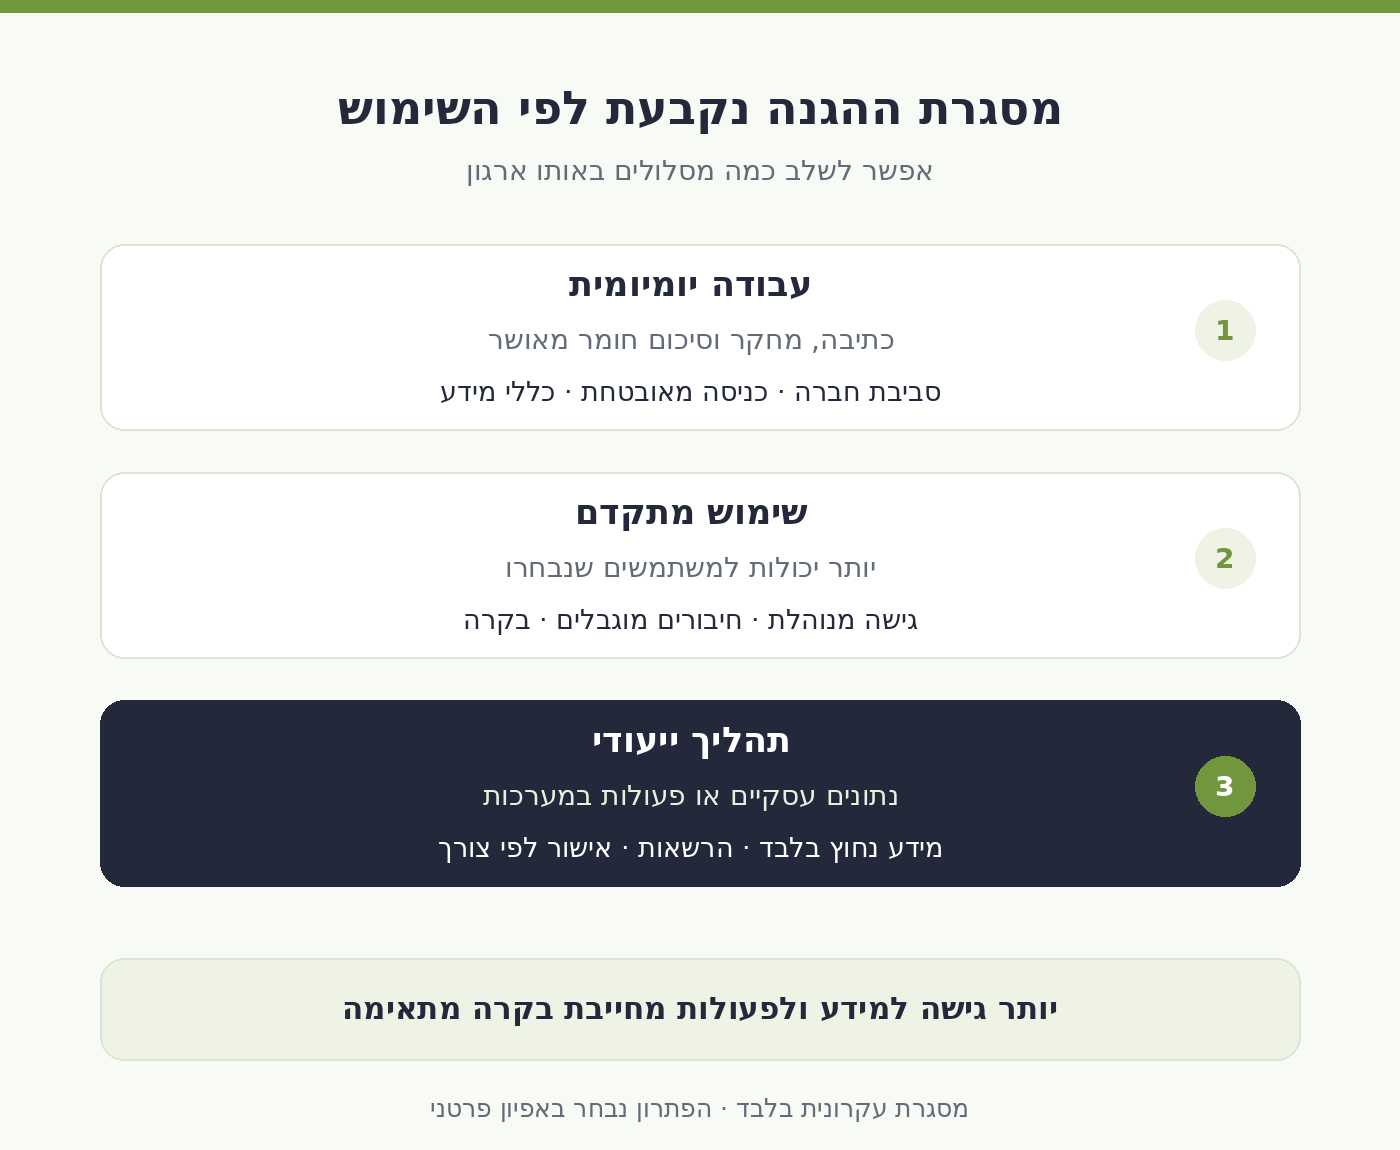
אין צורך לבנות לכל עובד מערכת מורכבת, וגם אין היגיון לתת לכל התהליכים אותה גישה. פתרון מתאים מפריד בין שימוש יומיומי, שימוש מתקדם ומשימות שמחוברות למידע או לפעולות רגישות.
רמה ראשונה: שימוש יומיומי במסגרת מאושרת
העובדים כותבים, חוקרים ומסכמים חומר שהחברה אישרה, בסביבה שהחברה בחרה ובדקה. מגדירים חשבונות עובדים, כניסה מאובטחת, חיבורים מותרים וכללים פשוטים לגבי מסמכים. מידע מוגבל במיוחד נשאר מחוץ למסלול הזה.
רמה שנייה: משתמשים מתקדמים עם יותר בקרה
מספר עובדים זקוקים לניתוחים מורכבים או לכמה יכולות AI. מנהל המערכת יכול להוסיף עבורם ניהול מרכזי של גישה ושימוש, תיעוד מתאים וצמצום חיבורים. הרחבת היכולת צריכה להיות החלטה ארגונית, ולא תוצאה של כל עובד שמתקין לעצמו שירות נוסף.
רמה שלישית: תהליך ייעודי לנתונים ולפעולות
ניתוח מידע עסקי רגיש או הפעלת סוכן ארגוני מצריכים הגדרה ממוקדת: מקורות מאושרים, נתונים נחוצים בלבד, הרשאות לפי תפקיד והפרדה בין קריאה לשינוי. במידת הצורך מוסיפים אישור אנושי לפני פעולה והפרדה של רכיבים רגישים לסביבה מתאימה.
אלה מסגרות עקרוניות, לא דירוג שמבטיח חסינות. הבחירה יכולה להיות שילוב של כמה מסלולים באותה חברה. חשוב לבדוק איזה מידע עובר בכל מסלול ואילו מגבלות המערכות אוכפות בפועל.
דוגמה: חברה עם עשרה עובדים
נניח שבחברה יש עשרה עובדים המשתמשים ב־AI, שלושה מהם צריכים יכולות מתקדמות, וחמישה צריכים לשאול שאלות על נתונים עסקיים. בנוסף פועלים שלושה תהליכים אוטומטיים: מיון חשבוניות, איתור חריגים וסיכום תפעולי.
אין צורך לפתוח לכולם את כל מקורות המידע. העובדים יכולים להשתמש במסגרת מאושרת למשימות רגילות. למשתמשים המתקדמים מוסיפים בקרות לפי הצורך. משתמשי הנתונים מקבלים רק את המדדים והמידע שהם רשאים לראות.
לכל תהליך אוטומטי מגדירים תפקיד נפרד. תהליך מיון מסמכים צריך לקרוא מסמך ולכתוב סיווג; סיכום יומי צריך לקרוא נתונים מאושרים; עוזר חריגים יכול להציע שינוי בלי לבצע אותו לבד.
כך החברה מנהלת בצורה מסודרת גם סיום עבודה או שינוי תפקיד של עובד. מנהל המערכת יכול לבטל גישה ולבחון חיבורים פעילים. המטרה היא שהשימוש ב־AI יהיה חלק מניהול החברה, ולא אוסף של חשבונות פרטיים שאיש אינו מכיר.
לנתח מכירות בלי למסור ל־AI את כל החברה
כדי לקבל תשובה על מכירות לפי חודש, לא תמיד צריך להעביר את כל רשימת הלקוחות וכל פרטי העסקאות. לעיתים אפשר לבצע את החישוב בסביבה מבוקרת ולמסור למודל תוצאה מצומצמת לצורך הסבר.
ככל שמצמצמים את המידע למשימה, מצמצמים גם את היקף החשיפה האפשרית. אם אין צורך בשם לקוח, לא מצרפים אותו. אם די בסיכום לפי חודש, לא שולחים אוטומטית פירוט של כל חשבונית.
העיקרון הזה משתלב בניתוח נתונים עם AI: המשתמש שואל בשפה טבעית, אבל ההרשאות וההגדרות העסקיות קובעות אילו נתונים המערכת תכלול בחישוב. השיחה אינה אמורה לעקוף את הגבולות שהחברה הגדירה.
גם מערכת שהחברה התקינה בתוך הארגון יכולה לשלוח תוצאות לשירות חיצוני. לכן צריך לבדוק את המסלול כולו, מהמקור ועד התשובה, ולא להסתפק בשאלה היכן נמצא בסיס הנתונים. המיקום הוא שיקול אחד מתוך כמה.
גם הבקרה עצמה יכולה לשמור מידע רגיש
כדי להבין מי השתמש במערכת ומה קרה, אפשר לתעד כניסות, פעולות ומועדי שימוש. אבל תיעוד מלא של כל שאלה ותשובה עלול ליצור מאגר נוסף של מידע עסקי. קובץ שכר שלא אמור להסתובב בחברה יכול להופיע שוב בהיסטוריית השיחה או ביומן המערכת.
לכן מגדירים מה באמת צריך לשמור, מי רשאי לצפות בו ומתי מוחקים. במקרים מסוימים מספיק לתעד את המשתמש, סוג הפעולה והצלחתה, בלי לשמור את המסמך כולו. במקרים אחרים הארגון צריך תיעוד מפורט יותר, עם הרשאות ותקופת שמירה מתאימות.
כדאי להסביר לעובדים גם כיצד לדווח על טעות בלי חשש. אם מישהו העלה קובץ לא מאושר, חשוב לדעת על כך בזמן, לבדוק את החשבון והחיבורים ולהחליט כיצד לפעול. הסתרת הטעות משאירה את ההנהלה בלי אפשרות להעריך את החשיפה.
זו אחריות ניהולית מתמשכת. עובד חדש, שירות חדש או סוכן שקיבל יכולת נוספת משנים את תמונת הסיכון. בדיקה תקופתית של משתמשים, הרשאות וחיבורים מסייעת לשמור על הכללים רלוונטיים גם אחרי ההקמה.
שש שאלות שכל מנהל צריך לשאול עכשיו
- באילו כלי AI העובדים משתמשים? כולל חשבונות אישיים, תוספים ותהליכים אוטומטיים.
- מה כבר מעלים אליהם? מסמכים, צילומי מסך, נתוני לקוחות או מידע כספי.
- באילו תנאים הספק מעבד את המידע? אימון, שמירה, גישה וחיבורים נוספים.
- מי מאשר גישה למערכות? והאם מנהל המערכת יכול לבטל אותה בצורה מרכזית.
- אילו פעולות מותר לסוכנים לבצע? ומה דורש בדיקה ואישור אנושי.
- מה עושים במקרה של חשיפה? למי מדווחים ואיך עוצרים שימוש לא מאושר.
אם אין לכם תשובות, זו אינה הוכחה שהתרחשה דליפה, אבל היא מצביעה על חוסר שליטה. מנהל אינו חייב לדעת להגדיר את הטכנולוגיה; הוא צריך לוודא שיש בעל אחריות, כללים ובדיקות.
כדאי להתחיל במיפוי קצר, להגדיר מסלול מאושר למשימות רגילות ולהחליט איזה מידע מחייב פתרון נפרד. במקביל מסבירים לעובדים מה לעשות אם כבר שלחו קובץ. אין להניח שמחיקת השיחה לבדה מבטלת כל עיבוד או שמירה אצל הספק.
מדיניות יעילה צריכה להיות מעשית. אם העובדים מקבלים רק איסורים בלי חלופה נוחה, עלול להימשך שימוש פרטי שקשה לעקוב אחריו. כדאי לאפשר עבודה מועילה בגבולות ברורים ולבחון מחדש את הכללים כשמוסיפים יכולות.
שאלות נפוצות על אבטחת מידע ב־AI
אם ביטלתי אימון, אפשר להעלות כל מידע?
לא. זו בקרה חשובה בנושא אימון, אבל עדיין צריך לבדוק שמירה, הרשאות, עיבוד וחיבורים, ואת מדיניות הארגון לגבי המסמך. מסמך מסוים עשוי להישאר אסור להעלאה גם לאחר שינוי ההגדרה.
האם עדיף פשוט לאסור שימוש ב־AI?
לעיתים החברה צריכה לעצור שימוש מסוים עד שתשלים בדיקה. עם זאת, מסגרת מאושרת ומוגדרת יכולה לאפשר שימוש מועיל ולצמצם שימוש לא מנוהל. ההחלטה תלויה במידע ובצורכי החברה.
האם פתרון מקומי מבטל את כל הסיכונים?
לא. צריך לבדוק הרשאות, עדכונים, שמירת תוצרים וחיבורים חיצוניים גם בפתרון מקומי. אם מידע נשלח ממנו למודל חיצוני, יש לבחון גם את תנאי אותו שירות.
להשתמש ב־AI בלי לוותר על השליטה במידע
הסיכון אינו מתחיל רק כשמחברים סוכן למערכת קריטית. הוא יכול להתחיל כבר בדוח אחד שעובד מעלה כדי לסיים משימה. ככל שהשימוש מתרחב, חשוב שהבקרה תתרחב איתו.
ב־Inflow אנחנו מתחילים מהשימוש העסקי: מי העובדים, איזה מידע נדרש, אילו מקורות החברה מחברת ומה מותר לבצע. בהתאם לכך בוחנים מסגרת לעבודה יומיומית ופתרונות לצרכים מיוחדים, בשילוב אפיון פתרון AI ונתונים לארגון.
ב־Inflow אנחנו בוחרים את הכלים והארכיטקטורה לאחר אפיון פרטני. אין צורך לחשוף כאן את כל המנגנונים כדי להבין את העיקרון: צריך לשלוט בזהות, במידע ובהרשאות, ולוודא שהתוצאה נשארת בגבולות שאישרתם.
אם אינכם יודעים מה העובדים מעלים היום ולאילו חשבונות, זה הזמן לבדוק. צרו קשר עם Inflow לבחינת השימוש הקיים והדרך המתאימה להגן על מידע הארגון.
לקריאה נוספת: מדיניות פרטיות למוצרים עסקיים של OpenAI והסבר NCSC על סיכוני הנחיות חיצוניות ל־AI.
המאמר מציג עקרונות ודוגמאות להמחשה ואינו אפיון או הבטחת אבטחה. אנחנו בוחרים את הפתרון לאחר בדיקת צורכי הארגון. תנאי השירות והיכולות עשויים להשתנות. בדקנו את המידע באוקטובר 2026.
